



Hackeri ukradli 352 miliónov dolárov z veľkej kryptomenovej burzy.
Burza Bitget pozastavila výbery a tvrdí, že jej ochranný fond dokáže pokryť straty v čase narastajúcich kybernetických hrozieb využívajúcich umelú inteligenciu.


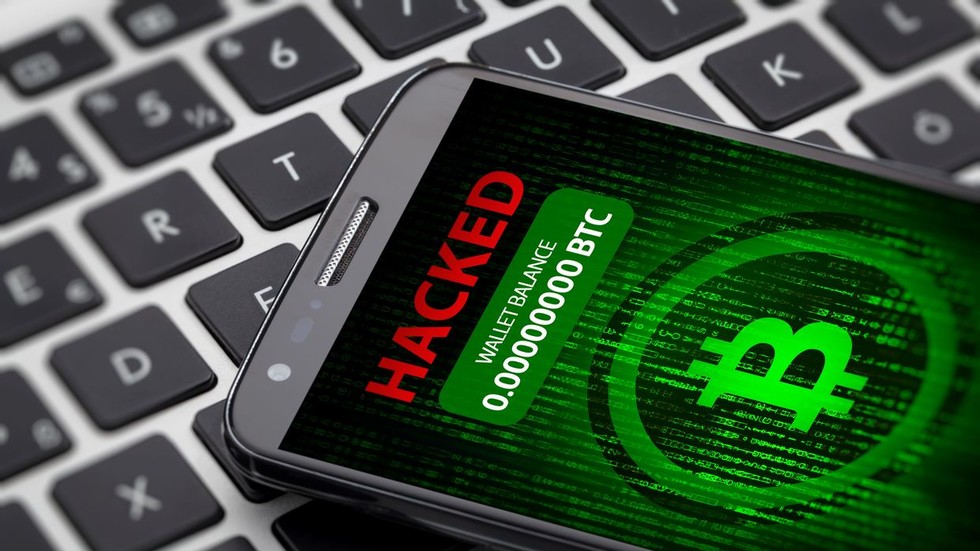
Hackeri ukradli z hlavnej kryptomenovej burzy Bitget takmer 352 miliónov dolárov, čo spoločnosť prinútilo pozastaviť výbery. K narušeniu bezpečnosti došlo uprostred rastúcich obáv, že umelá inteligencia uľahčuje kybernetické útoky.
Bitget vo štvrtok večer zistil neoprávnené prevody zo svojich peňaženiek, uviedla generálna riaditeľka Gracy Chen. Zdôraznila však, že finančné prostriedky zákazníkov sú v bezpečí a že strata je krytá Fondom ochrany používateľov spoločnosti, ktorý drží viac ako 464 miliónov dolárov.
Ukradnuté aktíva pochádzali z častí „horúcich“ a „teplých“ peňaženiek spoločnosti Bitget, ktoré sa používajú na spracovanie transakcií a uchovávanie finančných prostriedkov ľahko dostupných na prevod. Jej offline „studené“ peňaženky neboli podľa Chenu ovplyvnené.
Dodala, že hoci boli výbery dočasne pozastavené, vklady a obchodovanie zostávajú k dispozícii, kým spoločnosť vyšetruje narušenie bezpečnosti.
Bitget neidentifikoval páchateľov, ale Chen bez podrobností uviedla, že spoločnosť má podozrenie na zapojenie Severnej Kórey.
Platforma pre analýzu blockchainu Lookonchain odhadla, že útočníci už premenili približne 183 miliónov dolárov z ukradnutých aktív na tokeny Ether.
Krádež nasleduje po ďalších veľkých útokoch na infraštruktúru kryptomien v tomto roku. Začiatkom tohto mesiaca bolo z peňaženky používanej sieťou Liquid Network vyčerpaných približne 320 miliónov dolárov v bitcoinoch, hoci väčšina z nich bola neskôr vrátená.
V auguste prišli používatelia hardvérových peňaženiek Coldcard o najmenej 89 miliónov dolárov po tom, čo útočníci zneužili chybu v spôsobe, akým zariadenia generovali tajné kľúče chrániace ich finančné prostriedky. Výrobca peňaženiek Coldcard varoval, že kontrola kódu s pomocou umelej inteligencie by mohla odhaliť staré softvérové chyby rýchlejšie, ako ich vývojári dokážu vyriešiť.
Rastúce možnosti umelej inteligencie sú tiež spojené s celkovým nárastom kybernetických útokov na kryptomenové platformy. Spoločnosť Chainalysis, ktorá sa zaoberá analýzou blockchainu, uviedla, že odkedy sa výkonné nástroje na kódovanie s otvoreným zdrojovým kódom stali široko dostupnými, zaznamenala 440 % nárast škodlivých vstupov s pomocou umelej inteligencie, z približne dvoch denne na 11.
Okrem kryptomien správy o agentoch umelej inteligencie, ktorí získavajú neoprávnený prístup k reálnym systémom počas nesúvisiacich úloh a bezpečnostných testov, vyvolali otázky o tom, či vývojári dokážu spoľahlivo udržať ich v rámci pridelených limitov alebo zabrániť škodlivým aktérom v používaní schopnejších modelov na nájdenie zraniteľností a vykonávanie útokov vo väčšom rozsahu.
Vedúci pracovníci spoločností Anthropic, OpenAI, Google DeepMind a xAI podporili výzvy na spomalenie vývoja čoraz výkonnejších systémov.



 27. septembra 2026 o 21:00
Izrael „drví samotné základy života“ (VIDEO)
 27. septembra 2026 o 20:00
EÚ bije na poplach pre Trumpovu hrozbu zákazu nafty.
 27. septembra 2026 o 19:00
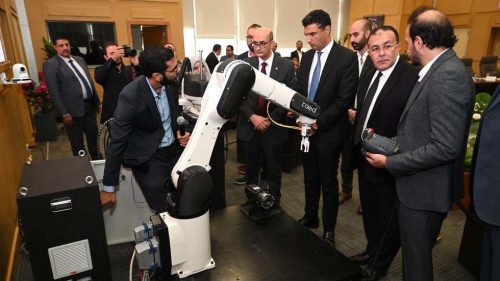
Egypt predstavuje prvého robota domácej výroby
 27. septembra 2026 o 18:00
Južná Kórea ostro kritizuje „bezcitného a nezodpovedného“ Zelenského.
 27. septembra 2026 o 17:00
„Bezchybná logistika pre vojnu, no zlyhávajúca logistika pre potraviny“ – premiér Nepálu kritizuje globálny systém.
 27. septembra 2026 o 16:00
USA podporujú Muskovu sieť X v právnom spore s EÚ.
 27. septembra 2026 o 15:00
Za smrteľným útokom nožom v poľskom kláštore stojí ukrajinský vojak – RIA
 27. septembra 2026 o 14:00
Ukrajina zabila troch ľudí pri útoku na humanitárnu misiu – tvrdia ruskí predstavitelia
 27. septembra 2026 o 13:00
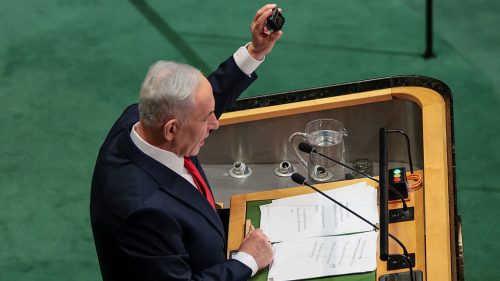
Netanjahu priniesol na pôdu OSN „pager-zabijak“ (VIDEO)
 27. septembra 2026 o 11:00
Taliansko a Francúzsko vyvrátili správy, že CIA vydala varovanie pred hrozbou ruských dronov.
 27. septembra 2026 o 10:00
USA zintenzívňujú vojenskú aktivitu v blízkosti Iránu – médiá
 27. septembra 2026 o 9:00
EÚ bije na poplach pre Trumpovu hrozbu zákazu nafty.


